Cuándo un agente de IA necesita supervisión humana: marco de 4 niveles
La autonomía de los agentes de IA exige un marco de control preciso. Descubre este modelo de cuatro niveles para equilibrar ejecución automática y supervisión humana.
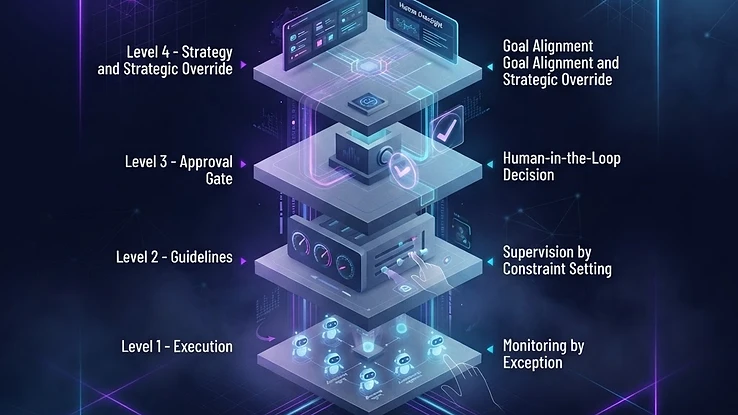

La autonomía de los agentes tiene un precio que pocos han calculado. Semana tras semana, empresas despliegan sistemas con resultados impredecibles: correos erróneos, compras duplicadas o políticas internas vulneradas. Estos errores no nacen de una limitación tecnológica, sino de un vacío en la arquitectura de gobierno. Sin una definición clara sobre la capacidad de acción autónoma, el despliegue es un salto al vacío. El estudio Enterprise AI Governance Gaps de la Cloud Security Alliance corrobora esta realidad: la ejecución operativa suele adelantarse a la madurez de los marcos de control. En un entorno regulado como el europeo, esta desconexión trasciende lo técnico para convertirse en un riesgo legal crítico.

Este artículo te ofrece un marco práctico de cuatro niveles de supervisión humana adaptado a la realidad de empresas españolas medianas y grandes. No es teoría: es la arquitectura de decisión que deberías tener documentada antes de poner en producción cualquier agente con capacidad de actuar sobre sistemas externos.
Por qué el «human in the loop» no es una sola cosa
Cuando alguien dice «ponemos human in the loop» puede estar describiendo cuatro realidades completamente distintas. Puede significar que un humano aprueba cada acción antes de ejecutarla. O que revisa los resultados una vez al día. O que solo interviene si el agente detecta una anomalía. O que únicamente audita los logs una vez al mes.
Estas cuatro realidades tienen costes operativos, velocidades de proceso y perfiles de riesgo radicalmente diferentes. Tratarlas como equivalentes es uno de los errores más caros que comete una organización cuando escala su uso de agentes.
| Nivel | Nombre | Cuándo actúa el humano | Velocidad operativa | Perfil de riesgo cubierto |
|---|---|---|---|---|
| 1 | Aprobación previa | Antes de cada acción | Muy baja | Máximo — actos irreversibles |
| 2 | Revisión en hito | En puntos de control definidos | Media | Alto — procesos con pasos críticos |
| 3 | Alerta por excepción | Solo si el agente lo solicita o detecta anomalía | Alta | Medio — operaciones repetibles con varianza acotada |
| 4 | Auditoría diferida | Post-ejecución, según periodicidad | Muy alta | Bajo — tareas rutinarias, bajo impacto unitario |
La elección del nivel no debería depender de la comodidad del equipo técnico. Debería depender del impacto potencial de un error y de la reversibilidad de la acción.
El marco CSA adaptado a la empresa española
La Cloud Security Alliance propone una taxonomía de supervisión basada en el impacto del error y la frecuencia de ejecución. Hemos adaptado ese marco al contexto español incorporando tres variables adicionales que en nuestro mercado cambian el resultado: la exposición regulatoria (AI Act, LOPD, normativa sectorial), la madurez del dato interno y la cultura organizativa real del equipo que opera el agente.
El resultado es un marco de cuatro niveles que combina criterios de negocio con criterios técnicos y legales. Aplicarlo no requiere meses de consultoría. Requiere dos horas con las personas correctas y las preguntas correctas.
Nivel 1 — Aprobación previa obligatoria
Usa este nivel cuando el agente puede ejecutar acciones irreversibles o de alto impacto financiero, legal o reputacional. Ejemplos: envío masivo de comunicaciones a clientes, ejecución de pagos o transferencias, modificación de contratos o condiciones comerciales, eliminación de registros en sistemas de producción.
El coste de este nivel es la velocidad. Cada aprobación introduce latencia. Por eso, si más del 30 % de las ejecuciones de un proceso requieren nivel 1, debes plantearte si el agente está bien perimetrado o si el proceso en sí tiene demasiada varianza para ser automatizado.
Nivel 2 — Revisión en hito
El agente actúa de forma autónoma dentro de cada fase pero requiere aprobación humana para pasar al siguiente hito. Es el modelo más adecuado para procesos complejos con varias etapas secuenciales: onboarding de clientes, generación y revisión de propuestas comerciales, procesos de compra con múltiples aprobadores.
La clave aquí es definir con precisión qué constituye un hito. Si los hitos no están formalizados, el nivel 2 degenera en nivel 1 encubierto (el equipo pide validación en cada paso por inseguridad) o en nivel 4 de facto (nadie revisa nada porque no hay un momento claro para hacerlo).
Nivel 3 — Supervisión por excepción
El agente opera con autonomía total dentro de los parámetros definidos y solo eleva al humano cuando detecta una situación fuera de rango. Este es el nivel al que aspiran la mayoría de las empresas para sus procesos operativos de volumen medio-alto.
Funciona bien cuando el Cerebro Empresarial —la capa de memoria corporativa con RAG y grafos de conocimiento que centraliza el contexto y las políticas de la organización— está correctamente configurado. Sin un Cerebro Empresarial robusto, el agente no tiene forma de saber qué es «dentro de rango» y las excepciones se multiplican hasta hacer el nivel inoperable.
Nivel 4 — Auditoría diferida
El agente opera con plena autonomía y los humanos revisan los logs y resultados con periodicidad establecida (diaria, semanal, mensual). Solo apropiado para tareas de bajo impacto unitario, alta repetibilidad y con reversibilidad real de los errores.
Atención: el AI Act establece obligaciones de trazabilidad que afectan directamente a este nivel. Si el agente interactúa con personas físicas o toma decisiones que les afectan, la auditoría diferida puede no ser suficiente para cumplir los requisitos de supervisión humana de la norma. Antes de asignar nivel 4 a cualquier proceso, revisa qué dice el AI Act sobre las obligaciones reales de las empresas.
Cómo asignar el nivel correcto: la matriz de decisión
Dos variables determinan el nivel adecuado para cualquier proceso: el impacto potencial de un error y la reversibilidad de la acción. El resto son matices.
| Impacto del error | Acción reversible | Acción irreversible |
|---|---|---|
| Bajo (operativo, sin exposición externa) | Nivel 4 — Auditoría diferida | Nivel 3 — Supervisión por excepción |
| Medio (afecta a cliente o proveedor) | Nivel 3 — Supervisión por excepción | Nivel 2 — Revisión en hito |
| Alto (financiero, legal, reputacional) | Nivel 2 — Revisión en hito | Nivel 1 — Aprobación previa |
| Crítico (regulatorio, sistémico) | Nivel 1 — Aprobación previa | Nivel 1 — Aprobación previa |
Usa esta matriz como punto de partida, no como oráculo. Hay procesos que por su frecuencia o su contexto sectorial necesitan un nivel superior al que la matriz sugiere. El juicio humano sobre el contexto organizativo no lo reemplaza ninguna tabla.
El RAO como termómetro del gobierno real
Una vez definidos los niveles, necesitas medir si el diseño está funcionando. El indicador más útil para esto es el RAO (Ratio de Autonomía Operativa): de cada 100 ejecuciones de un proceso, cuántas terminan sin intervención humana.
Un proceso asignado a nivel 3 debería tener un RAO superior al 80 %. Si está en el 40 %, hay un problema: o el Cerebro Empresarial no tiene el contexto suficiente, o los umbrales de excepción están mal calibrados, o el equipo no confía en el agente y interviene por encima de lo diseñado.
Lo contrario también es revelador. Un proceso asignado a nivel 1 con un RAO del 95 % puede indicar que el proceso ha madurado y merece ser promovido a nivel 2, liberando carga de aprobación a los equipos.
El RAO no mide la productividad del agente. Mide la coherencia entre el diseño de gobierno y la realidad operativa. Si divergen, el gobierno está roto.
Referencia orientativa de RAO por nivel:
| Nivel | Nombre | RAO esperado | Señal de alerta |
|---|---|---|---|
| 1 | Aprobación previa | 0 % | RAO > 10 % (aprobaciones automáticas no auditadas) |
| 2 | Revisión en hito | 60–75 % | RAO < 50 % o > 90 % |
| 3 | Supervisión por excepción | 80–95 % | RAO < 70 % (demasiadas excepciones) |
| 4 | Auditoría diferida | > 95 % | Ausencia de logs o revisiones documentadas |
El Cerebro Empresarial como infraestructura del gobierno
Uno de los errores más frecuentes al implementar este marco es tratarlo como un proceso de documentación: se rellena una matriz, se asignan niveles y se archiva. Seis meses después, nadie la consulta y los agentes operan según los parámetros que el equipo técnico configuró en el sprint de despliegue.
La alternativa es incrustar el marco de supervisión directamente en la arquitectura del sistema. Esto es precisamente lo que hace un Cerebro Empresarial: la capa de memoria corporativa que combina recuperación aumentada por recuperación (RAG) y grafos de conocimiento para que los agentes accedan en tiempo real a las políticas, límites y contexto de negocio de la organización.
Cuando el Cerebro Empresarial está bien construido, el agente no necesita que nadie le recuerde cuándo pedir validación. Lo sabe porque las reglas de supervisión son parte de su contexto operativo, no de un documento externo que nadie actualiza.
Esto conecta directamente con la Ruta NEXT-5, la hoja de ruta que articula el despliegue de IA empresarial en cinco etapas secuenciales: cartografía de procesos y datos, construcción del Cerebro Empresarial, despliegue de Superagentes, orquestación entre agentes y gobierno continuo. El gobierno no es el último paso que se añade cuando todo lo demás falla. Es la columna vertebral que da coherencia a todo el sistema desde el primer día.
Si aún no tienes un registro formal de tus agentes en producción, ese es el primer paso concreto de gobierno que puedes dar esta semana. Aquí tienes un enfoque práctico sobre cómo mantener un registro de agentes de IA.
Brecha de confianza en España: dónde están las organizaciones hoy
El estudio de la Cloud Security Alliance de septiembre de 2026 revela que la brecha entre la autonomía técnica de los agentes y la madurez del gobierno que los rodea es mayor de lo que la mayoría de los directivos percibe. Los datos orientativos que manejamos en el mercado español son consistentes con esa tendencia.
Distribución aproximada de madurez en gobierno de agentes — empresas medianas y grandes en España (estimación orientativa 2025-2026):
| Nivel de madurez | Porcentaje estimado | Representación visual |
|---|---|---|
| Sin marco de supervisión formal | ~38 % | ████████░░░░░░░░░░░░ 38 % |
| Marco documentado, no operativo | ~29 % | █████████░░░░░░░░░░░ 29 % |
| Marco parcialmente operativo | ~21 % | ███████░░░░░░░░░░░░░ 21 % |
| Marco operativo con métricas | ~9 % | ███░░░░░░░░░░░░░░░░░ 9 % |
| Gobierno AI-native integrado en arquitectura | ~3 % | █░░░░░░░░░░░░░░░░░░░ 3 % |
Leyenda: cada █ representa aproximadamente el 2 % de la muestra. Datos orientativos basados en evaluaciones de madurez en el mercado español.
La conclusión práctica: casi dos tercios de las organizaciones tienen agentes en producción sin un marco de supervisión que funcione en la realidad cotidiana. No es un problema de intención. Es un problema de priorización y de arquitectura.
La seguridad y los permisos de los agentes son el complemento directo de este marco de supervisión. Si quieres profundizar en cómo definir fronteras técnicas que refuercen los niveles de gobierno, este análisis sobre seguridad de agentes de IA: permisos, límites y auditoría es el paso siguiente lógico.
Qué hacer con esto
-
Inventaria los agentes en producción esta semana. Si no sabes cuántos agentes están ejecutando acciones sobre sistemas externos en tu organización, el marco de supervisión no tiene objeto. Empieza por el registro.
-
Asigna un nivel provisional a cada proceso automatizado. Usa la matriz impacto/reversibilidad. No busques la perfección: una asignación provisional y documentada es infinitamente mejor que ninguna.
-
Mide el RAO real de cada proceso durante 30 días. Compara el RAO observado con el RAO esperado para el nivel asignado. Las divergencias te dirán dónde está el problema real: en el modelo, en el contexto del Cerebro Empresarial o en el comportamiento del equipo.
-
Define los umbrales de excepción para los procesos en nivel 3. Sin umbrales explícitos y documentados, el nivel 3 no existe en la práctica. El agente no sabe cuándo escalar y el humano no sabe qué esperar.
-
Integra el marco en la arquitectura, no en un documento. Las reglas de supervisión deben vivir en el Cerebro Empresarial y en la configuración del agente, no en una hoja de cálculo que nadie actualiza.
Pide tu Auditoría Digital — 45 minutos, sin presentación comercial.
Preguntas frecuentes
¿Qué es el human in the loop en inteligencia artificial?
El human in the loop es el principio por el que un ser humano interviene en algún punto del ciclo de decisión o ejecución de un sistema de IA. No implica necesariamente una aprobación en cada paso: puede ser una revisión periódica, una alerta por excepción o una auditoría diferida, según el nivel de riesgo del proceso.
¿Cuándo es obligatoria la supervisión humana de un agente de IA según el AI Act?
El AI Act exige supervisión humana efectiva para los sistemas de IA de alto riesgo definidos en sus anexos, con obligaciones de trazabilidad y capacidad de intervención. Para sistemas que interactúan con personas físicas o toman decisiones que les afectan, la auditoría diferida puede no ser suficiente para cumplir los requisitos de la norma.
¿Cómo sé qué nivel de supervisión necesita un proceso concreto?
Dos variables determinan el nivel adecuado: el impacto potencial de un error y la reversibilidad de la acción. Un proceso con alto impacto y acción irreversible requiere aprobación previa. Un proceso de bajo impacto y alta reversibilidad puede operar con auditoría diferida. La matriz impacto/reversibilidad de este artículo es el punto de partida.
El Ratio de Autonomía Operativa (RAO) permite cuantificar el éxito de esta estrategia. Al medir el porcentaje de ejecuciones finalizadas sin intervención humana, el indicador actúa como un termómetro de la gobernanza: una cifra inusualmente baja revela desconfianza o una parametrización deficiente, mientras que un dato desproporcionadamente alto suele delatar la ausencia de criterios supervisores reales.