Firefox Enterprise con controles de gobernanza de IA
Firefox Enterprise integra gobernanza de IA nativa. Analizamos el control de Shadow AI, el cumplimiento normativo y la madurez tecnológica de las empresas.

Un empleado pega el contrato de un cliente en ChatGPT para resumirlo. No es un delito, pero ejemplifica la brecha de Shadow AI que las organizaciones toleran por omisión. Ese gesto, repetido a diario, ha dejado de ser una nota al margen en los informes de ciberseguridad para convertirse en un riesgo real en los balances financieros. Mozilla ha tomado cartas en el asunto con el despliegue de Firefox Enterprise. Disponible desde el 13 de octubre de 2026, integra gobernanza de IA a nivel de navegador: permite filtrar acceso, restringir el uso de datos sensibles en chats y ejecutar un apagado remoto de herramientas generativas desde una consola central. Ya no hablamos de parches externos, sino del fabricante interviniendo en el punto exacto de interacción. Más allá de la cuota de mercado del navegador en España, este paso anticipa una tendencia inevitable: la gobernanza técnica sustituyendo a la política interna. Para cualquier empresa en plena transición AI-Native, este movimiento marca una pauta necesaria. Analizamos los hechos con rigor, sin suposiciones y basándonos exclusivamente en fuentes trazables.
El problema: Shadow AI ya es un coste, no un riesgo teórico
Durante dos años, el discurso sobre IA generativa en la empresa giró en torno a la productividad. El discurso de 2026 gira en torno a la fuga de datos. Según el informe de IBM sobre coste de brechas de datos, citado por Mozilla, el porcentaje de organizaciones que reportó una brecha de seguridad causada por Shadow AI pasó del 20% en 2025 al 43% en 2026. Más del doble en doce meses. El coste medio de cada incidente asociado a Shadow AI se sitúa en 5,39 millones de dólares.
Lo más incómodo del dato no es la magnitud del coste, sino su origen: la mayoría de estas organizaciones no sufrieron un ataque sofisticado. Sufrieron la ausencia de una política. El 68% de las empresas analizadas por Mozilla operan sin una gobernanza de IA definida, y entre las que carecen de controles de acceso a modelos de IA, el 92% registró algún incidente de seguridad vinculado a su uso.
| Indicador | Valor | Magnitud |
|---|---|---|
| Brechas por Shadow AI (2025) | 20% | ██░░░░░░░░ 20% |
| Brechas por Shadow AI (2026) | 43% | ████░░░░░░ 43% |
| Organizaciones sin política de IA definida | 68% | ███████░░░ 68% |
| Incidentes en empresas sin control de acceso a IA | 92% | █████████░ 92% |
Cada bloque █ representa aproximadamente un 10%. Fuente: Firefox Enterprise Workplace AI Governance Portal, datos IBM Cost of Data Breach Report 2026 vía Mozilla.
En NextAI llevamos tiempo midiendo este fenómeno con otro nombre: Deuda de Contexto, la acumulación de interacciones con IA que la empresa no puede rastrear, auditar ni incorporar a su aprendizaje colectivo, y que se convierte en una hipoteca silenciosa sobre la memoria corporativa. Cada copiar-pegar hacia un chatbot no gobernado es una decisión empresarial que se toma fuera del radar, sin que el Cerebro Empresarial de la compañía —su memoria corporativa estructurada con RAG y grafos de conocimiento— tenga la más mínima noticia de ella.
Este fenómeno conecta directamente con algo que ya hemos tratado al analizar cómo las AI Overviews están cambiando la captación de leads B2B: la IA generativa se ha colado en los flujos de trabajo mucho más rápido que la capacidad de las organizaciones para gobernarla. Firefox Enterprise es la primera respuesta seria, a nivel de infraestructura de usuario final, a ese desfase.
Qué es Firefox Enterprise y qué cambia realmente
Firefox Enterprise no es una versión con más logos de empresa. Es una plataforma completa: el navegador basado en el motor independiente Gecko —no Chromium, lo cual tiene implicaciones de soberanía tecnológica que detallamos más abajo— combinado con una consola de gestión centralizada que puede desplegarse de forma autohospedada (on-premises), sin depender de la nube del propio Mozilla.
Las capacidades de gobernanza de IA son el núcleo de la propuesta, no un añadido:
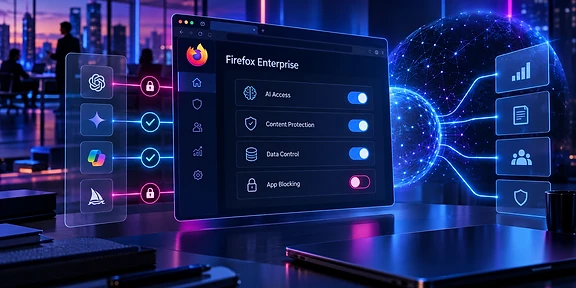
- Modelo BYOAI (Bring Your Own AI) controlado: la empresa decide qué dominios de IA generativa están permitidos, cuáles bloqueados y cuáles limitados a determinados perfiles de usuario.
- AI Killswitch: un interruptor central que desactiva por completo cualquier función de IA del navegador, útil en escenarios de alerta de seguridad o auditorías regulatorias.
- DLP nativo en el punto de interacción: el navegador puede bloquear o advertir en tiempo real sobre subidas de archivos, descargas o acciones de copiar/pegar hacia dominios de IA específicos, antes de que el dato salga de la máquina del usuario.
- Integración con arquitecturas existentes: exportación de eventos a SIEM, compatibilidad con herramientas DLP de terceros como Trellix o Broadcom, y validación de postura de dispositivo contra sistemas de identidad y SSO.
Arquitectura técnica: del perímetro al motor del navegador
La clave técnica —y la razón por la que este lanzamiento merece un análisis serio y no una nota de prensa reciclada— está en dónde se produce la inspección. El DLP tradicional y las soluciones CASB inspeccionan tráfico en el perímetro de red o dependen de agentes endpoint pesados que descifran TLS para analizar el contenido. Firefox Enterprise traslada esa frontera de inspección al propio motor Gecko: intercepta eventos semánticos de interfaz —un paste, una ventana de subida de archivo— dirigidos a dominios de IA generativa antes de que el payload viaje cifrado por la red.
Esto tiene una consecuencia práctica relevante: elimina la necesidad de descifrado intermedio y de configuraciones intrusivas de infraestructura de escritorio virtual (VDI) que muchas empresas usan hoy, a un coste considerable, precisamente para aislar la navegación de riesgo. El control se produce en el momento exacto en que el empleado actúa, no después, cuando el dato ya viaja por la red corporativa.
Dicho esto, conviene matizar dos cosas que el marketing de lanzamiento tiende a difuminar. Primero, comunidades técnicas han señalado que buena parte de estos controles de política y bloqueo de IA pueden replicarse, de forma manual y sin soporte profesional, en versiones estándar o ESR de Firefox mediante archivos de configuración locales policies.json. No es un hecho confirmado en términos de paridad funcional completa, pero sí un indicio de que la innovación de fondo es más organizativa —empaquetar y dar soporte— que puramente técnica. Segundo, Firefox Enterprise arranca con aproximadamente 150 directivas de gestión configurables, una cifra notablemente inferior a las que ofrecen competidores maduros como Chrome Enterprise a través de Group Policy o configuración JSON en la nube. Esa brecha de madurez en el catálogo de políticas es el precio de ser el recién llegado, y conviene tenerla en cuenta antes de cualquier decisión de migración.
Firefox Enterprise frente a las alternativas
Antes de recomendar nada a un cliente, en NextAI ponemos las opciones una al lado de la otra. Esto es lo que arroja la comparativa entre Firefox Enterprise, Chrome Enterprise y un Firefox estándar configurado a mano con policies.json:
| Criterio | Firefox Enterprise | Chrome Enterprise | Navegador estándar + policies.json | |---|---|---| | Motor | Gecko (independiente) | Chromium | Gecko (independiente) | | Nº de directivas | ~150 en el lanzamiento | Varios cientos (Group Policy / cloud JSON) | Variable, limitado a lo documentado por la comunidad | | Consola de gestión autohospedada | Sí, on-premises | Principalmente cloud (Google Admin) | No existe consola; gestión manual por equipo | | AI Killswitch nativo | Sí | No, requiere herramientas de terceros | No, requiere scripting propio | | DLP en el punto de interacción | Sí, nativo | Depende de extensiones o integración con Chrome Enterprise Premium | No, depende de soluciones externas | | Soporte profesional | Sí, de pago | Sí, de pago | No | | Cobertura geográfica inicial | Francia, Alemania, Austria, Suiza | Global | Global, sin restricción de Mozilla |
La lectura práctica es sencilla. Si tu empresa necesita una solución con soporte, trazabilidad y una consola que un auditor pueda revisar sin pedir explicaciones, Firefox Enterprise ya es una opción real, aunque con menos directivas que su rival más maduro. Si lo que necesitas es una solución puente, barata y rápida de desplegar mientras decides, policies.json sobre un Firefox estándar permite replicar buena parte del bloqueo de dominios de IA sin coste de licencia, aunque sin soporte ni garantías. Y si tu organización ya vive dentro del ecosistema Google Workspace, Chrome Enterprise sigue teniendo una ventaja de catálogo de políticas que Firefox todavía no ha cerrado.
Cuatro lecturas obligadas antes de decidir
Técnica y arquitectura
Ya lo hemos desarrollado antes: la inspección se traslada del perímetro de red al motor del navegador, interceptando eventos de interfaz antes de que el dato cifrado salga de la máquina. Esto reduce la dependencia de VDI y de agentes endpoint pesados, pero no sustituye a una arquitectura de seguridad completa; es una capa más, no la única.
Económica: coste total y retorno
El argumento económico de Firefox Enterprise no está en el precio de la licencia, sino en lo que evita. Al operar en el propio navegador, reduce el consumo de ancho de banda y de licencias de VDI o de Remote Browser Isolation (RBI), eliminando lo que en el sector se conoce como el "rendering tax" de los escritorios remotos: el coste de renderizar sesiones completas en la nube solo para aislar la navegación de riesgo.
El cálculo de retorno se hace frente al coste medio de un incidente de Shadow AI, 5,39 millones de dólares según el dato de IBM citado por Mozilla. No hace falta evitar muchos incidentes para justificar la inversión en gobernanza a nivel de navegador, incluso antes de comprar una solución DLP adicional más sofisticada.
El coste de no tener política de IA no es un riesgo futuro: es un pasivo contingente que ya está en el balance de dos de cada tres empresas, según los propios datos de Mozilla sobre ausencia de gobernanza.
Riesgo, seguridad y gobierno (AI Act y RGPD)
Aquí es donde el lanzamiento conecta con algo que en NextAI medimos de forma sistemática: el eje de gobierno del IMAN, el Índice de Madurez AI-Native que evalúa a una empresa en cinco dimensiones —datos, memoria, razonamiento, agencia y gobierno— y que precisamente en el eje de gobierno penaliza con fuerza la ausencia de controles de acceso y trazabilidad sobre el uso de IA. Un navegador con AI Killswitch y DLP nativo es, literalmente, una palanca para subir nota en ese eje sin rediseñar toda la infraestructura.
La opción de consola autohospedada tiene aquí un peso jurídico, no solo técnico: garantiza que claves, logs de auditoría y metadatos de uso de IA no salgan de la jurisdicción comunitaria, lo que facilita el cumplimiento del artículo 32 del RGPD sobre medidas técnicas de seguridad y la trazabilidad que exige el Reglamento Europeo de IA. Dentro de la Ruta NEXT-5 —la hoja de ruta de NextAI que lleva a una empresa de la cartografía inicial al gobierno pleno de su IA, pasando por el cerebro corporativo, los superagentes y la orquestación—, esta capa de control de navegador encaja de lleno en la quinta y última fase: gobierno.
Y el gobierno de la IA, conviene recordarlo, no es solo controlar accesos. También implica obligaciones de transparencia sobre los contenidos que la propia IA genera, como ya explicamos al analizar la nueva obligación legal de marcar contenido de IA en 2026: controlar el acceso es la mitad de la ecuación regulatoria; el etiquetado de lo producido es la otra mitad.
Operación real en empresas españolas
Aquí hay que ser francos: el despliegue comercial inicial de Firefox Enterprise cubre Francia, Alemania, Austria y Suiza. España no está, de momento, en la lista. Esto, sumado al dominio cultural de Google Workspace y Chrome en buena parte del tejido empresarial español, significa que la mayoría de pymes y medianas empresas de aquí no van a migrar de navegador corporativo mañana mismo.
Lo razonable, mientras tanto, es usar policies.json como solución puente: replicar el bloqueo de dominios de IA no autorizados en la flota de Firefox existente, con coste cero de licencia, a la espera de que el despliegue formal llegue a España o de que la propia empresa decida que necesita el soporte profesional y la consola autohospedada. Para una gran corporación o una administración pública con exigencias de soberanía de datos más estrictas, el cálculo cambia: ahí sí merece la pena anticiparse y pilotar ya, aunque el soporte comercial local todavía no esté activo.
Qué significa para tu empresa
La decisión correcta depende del tamaño y de la exposición al riesgo, no de la moda del momento.
- Pyme con equipo pequeño y BYOD: empieza por
policies.jsonsobre Firefox estándar. Cuesta una tarde de trabajo y cierra buena parte de la brecha de Shadow AI sin inversión. - Mid-market con varios departamentos y datos sensibles de clientes: evalúa un piloto de Firefox Enterprise en los equipos de mayor exposición —legal, finanzas, atención al cliente— antes de una migración completa.
- Gran corporación o sector público con exigencias de soberanía: prioriza la consola autohospedada y negocia con Mozilla un calendario de despliegue en España, aunque no esté en la lista inicial.
- Empresa con alto porcentaje de trabajo remoto: el AI Killswitch y el DLP en el punto de interacción sustituyen parte del gasto en VDI o RBI; revisa si esa partida se puede reducir antes de renovar contratos.
El criterio de fondo, en cualquier caso, es medir antes de actuar. Nosotros usamos el RAO, el Ratio de Autonomía Operativa, para saber de cada 100 ejecuciones de un proceso cuántas terminan sin intervención humana; en procesos donde ese ratio depende de empleados pegando datos en chatbots no gobernados, el riesgo de Shadow AI no es un efecto colateral, es estructural. Antes de decidir si necesitas un Superagente —un agente de IA que se hace cargo de un proceso completo, de principio a fin, con supervisión mínima— conviene primero saber qué parte de ese proceso ya está, sin que nadie lo haya autorizado, en manos de una IA externa no gobernada.
Los pasos de decisión, en orden:
- Auditar qué dominios de IA generativa usan hoy los empleados sin ningún control.
- Medir el RAO de los procesos más expuestos a Shadow AI.
- Evaluar
policies.jsoncomo solución puente mientras el despliegue formal llega a España. - Definir el umbral de riesgo que activaría un AI Killswitch, aunque sea manual.
- Revisar si las inversiones actuales en CASB o DLP son redundantes frente a lo que ya ofrece el propio navegador.
Metodología y fuentes
El laboratorio de NextAI ha cruzado el anuncio oficial de Mozilla con análisis técnicos independientes y con los propios benchmarks del proveedor, separando en todo momento lo verificado de lo que todavía es una discrepancia de mercado, como la paridad real de directivas frente a Chrome Enterprise. Las cifras de Shadow AI proceden del informe de IBM citado por Mozilla; los datos de arquitectura y cobertura geográfica, de fuentes periodísticas y técnicas independientes. Fuentes consultadas: Mozilla Blog, ByteIota y Linuxiac.
Preguntas frecuentes
¿Qué es Firefox Enterprise y en qué se diferencia de Firefox normal?
Es una plataforma comercial que combina el navegador Firefox con una consola de gestión centralizada, autohospedable, y controles nativos de gobernanza de IA como el AI Killswitch y el DLP en el punto de interacción. Firefox estándar no incluye consola ni soporte profesional, aunque parte de las políticas se pueden replicar manualmente.
¿Puede una empresa española usar ya Firefox Enterprise?
El despliegue comercial inicial, anunciado el 13 de octubre de 2026, cubre Francia, Alemania, Austria y Suiza, no España. Una empresa española puede evaluar policies.json sobre Firefox estándar como solución puente, o contactar con Mozilla para explorar un despliegue anticipado si su caso de uso lo justifica.
¿Sustituye Firefox Enterprise a las soluciones DLP o CASB existentes?
No las sustituye por completo, pero reduce su alcance necesario. Al inspeccionar acciones en el propio motor del navegador, cubre buena parte de la fuga de datos hacia IA generativa sin depender de agentes endpoint pesados, aunque sigue integrándose con herramientas DLP de terceros como Trellix o Broadcom para una cobertura completa.
¿Cumple Firefox Enterprise con el RGPD y el AI Act?
Facilita el cumplimiento, no lo garantiza por sí solo. La opción de consola autohospedada mantiene logs y metadatos dentro de la jurisdicción comunitaria, lo que ayuda con el artículo 32 del RGPD y con la trazabilidad que exige el Reglamento Europeo de IA, pero la responsabilidad última de la gobernanza sigue siendo de la empresa.
Qué hacer con esto
El despliegue de estas capacidades exige una hoja de ruta precisa: 1. Identificar esta semana los dominios de IA que operan sin supervisión en la red corporativa. 2. Calcular el RAO de los procesos más expuestos antes de implementar cambios técnicos. 3. Probar las configuraciones de políticas a través de policies.json como piloto táctico. 4. Contrastar la madurez del eje de gobierno en el modelo IMAN con el resto de la operativa. 5. Definir con antelación el protocolo de bloqueo total de IA para no depender de la improvisación ante un incidente. Pide tu Auditoría Digital — 45 minutos, sin presentación comercial.