Supervisión móvil de IA: aprobando decisiones de agentes desde el iPhone
La supervisión móvil con Cuttlefish agiliza la gestión de agentes IA, pero requiere un marco de riesgo estricto para evitar la aprobación automática e irresponsable.
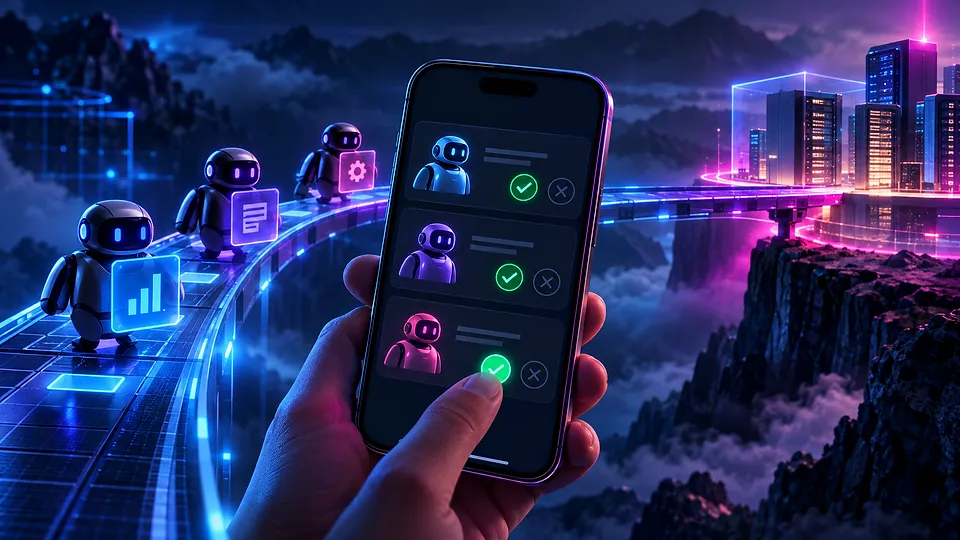

Un director financiero aguarda en la puerta de embarque mientras su agente de IA reclama autorización para ejecutar una transferencia de 40.000 euros. Frente al parón operativo que supondría buscar un ordenador, emerge la opción de validar la operación mediante Face ID desde el propio smartphone, visualizando el detalle crítico en tiempo real. Esta fricción entre la agilidad necesaria y la responsabilidad corporativa es la brecha que DigitalOcean ha abordado con Cuttlefish, presentado el 5 de noviembre de 2026 en BoxWorks junto a Box. Más que un avance técnico, representa el reconocimiento de que el cuello de botella en la adopción empresarial no reside en la potencia del modelo, sino en la supervisión humana. En NextAI sostenemos que un Superagente solo alcanza la madurez productiva cuando integra mecanismos de aprobación rápidos y auditables. Cuttlefish valida esta infraestructura, aunque plantea un desafío sutil: la fina línea que separa el control efectivo de la validación autómata cuando la decisión queda reducida al tamaño de una pantalla de seis pulgadas.
Qué ha cambiado con Cuttlefish y por qué importa
Cuttlefish es una aplicación nativa para iPhone que se conecta a dos piezas de infraestructura: DigitalOcean Managed Agents, actualmente en Public Preview, y Box Mount, en Private Preview. La propuesta es sencilla de enunciar y compleja de ejecutar bien: permitir que directivos y desarrolladores supervisen sesiones de agentes en tiempo real desde el móvil, viendo streaming de razonamiento, respuestas y llamadas a herramientas, y decidiendo si una ejecución sigue adelante o se detiene.
Lo relevante no es la app en sí. Es la arquitectura que hay detrás. Los agentes corren en MicroVMs aisladas en la nube de DigitalOcean, desacopladas del dispositivo que los supervisa. Esto significa que cerrar la aplicación del móvil no mata el proceso: la sesión persiste, el agente sigue trabajando o esperando aprobación, y el directivo puede reconectarse desde otro dispositivo sin perder contexto. Cuttlefish es agnóstica respecto al framework de agentes: soporta Claude Code, Codex CLI, OpenCode, OpenHands, Hermes, LangGraph y CrewAI, lo que la convierte en una capa de supervisión transversal en lugar de un producto cerrado a un único ecosistema.
Para las llamadas a herramientas clasificadas como de alto riesgo —borrado de archivos, ejecución de comandos con privilegios, transferencias de datos— la aplicación exige autenticación biométrica mediante Face ID o el código de acceso del dispositivo antes de procesar la aprobación. Es una barrera sensata contra la suplantación. No es, como veremos más adelante, una barrera suficiente contra la negligencia.
La pieza económica que nadie está mirando
Hay un detalle en el modelo de facturación de DigitalOcean Managed Agents que merece más atención de la que está recibiendo: el coste está vinculado al tiempo activo de CPU de las MicroVMs, no al tiempo de sesión transcurrido. En la práctica, esto significa que los minutos u horas que un directivo tarda en revisar una acción desde el móvil —en una reunión, en un vuelo, durante la comida— no generan un coste de computación significativo. El agente espera; la factura no crece mientras espera.
Este detalle técnico tiene una consecuencia estratégica directa: elimina el incentivo perverso de aprobar rápido por el mero hecho de aprobar rápido. Si cada minuto de espera costase dinero, la presión económica empujaría hacia aprobaciones superficiales. Al minimizar ese coste, el diseño de Cuttlefish abre la puerta a una supervisión más pausada y reflexiva, siempre que la cultura corporativa decida aprovecharla. El problema, como casi siempre en IA empresarial, no es la tecnología. Es el hábito que se construye encima de ella.
El concepto que hay detrás: human-in-the-loop como requisito, no como opción
El término human in the loop ia se ha convertido en un cliché de las presentaciones de producto. Pero detrás del cliché hay una exigencia regulatoria concreta. El AI Act de la Unión Europea, en sus artículos dedicados a la supervisión humana, no pide simplemente que exista un humano en el proceso. Pide que ese humano comprenda plenamente las capacidades, los sesgos y las consecuencias de la decisión del sistema de IA antes de validarla.
Esa es la frontera que separa la supervisión real de la supervisión decorativa. Aprobar un diff de código complejo con un toque de pulgar en una pantalla de seis pulgadas, mientras caminas hacia una puerta de embarque, puede satisfacer el requisito formal de "hubo una aprobación humana" y al mismo tiempo incumplir el espíritu —y potencialmente la letra— del Artículo 14. El riesgo tiene nombre dentro de nuestro laboratorio: lo llamamos el sesgo de aprobación por notificación. Cuando el volumen de alertas supera la capacidad real de análisis, el patrón de comportamiento del supervisor se degrada hacia el "aprobar por costumbre", no hacia el "aprobar por convicción".
La supervisión móvil no sustituye el criterio ejecutivo. Lo pone a prueba en el peor escenario posible: con prisa, con poca pantalla y con la tentación constante de decir que sí sin mirar el detalle completo.
Esto no invalida la propuesta de Cuttlefish ni la tendencia que representa. Al contrario: confirma que la supervisión ágil es el puente que faltaba para sacar a los agentes de los entornos de laboratorio y meterlos en los procesos reales de negocio. Pero ese puente necesita barandillas. Y las barandillas no las pone la app. Las pone el diseño organizativo de quién aprueba qué, cuándo y con qué nivel de detalle exigido.
Tool Call Tiering: la respuesta estructural al riesgo
La forma correcta de abordar este riesgo no es prohibir la aprobación móvil ni confiar ciegamente en ella. Es clasificar las acciones por nivel de riesgo antes de que lleguen a la pantalla del directivo. En nuestros despliegues de Superagentes trabajamos con tres niveles:
- Acciones autónomas de bajo riesgo: el agente ejecuta sin pedir aprobación porque el coste de un error es reversible y marginal.
- Acciones de riesgo medio, aprobables desde el móvil con biometría: consultas analíticas, publicación de borradores internos, actualizaciones de estado.
- Acciones de alto riesgo regulatorio o financiero, restringidas a pantalla completa en el puesto de trabajo: pagos, transferencias internacionales de datos bajo RGPD, borrado de bases de datos, cambios de permisos críticos.
Esta clasificación —lo que en el laboratorio denominamos Tool Call Tiering— no es un capricho de gobernanza. Es la diferencia entre un sistema que escala bien y uno que acumula lo que llamamos Deuda de Contexto: la brecha creciente entre lo que el sistema sabe y lo que realmente entiende quien debe decidir sobre él, que se paga tarde o temprano en forma de errores, re-trabajo o sanciones regulatorias.
Tabla comparativa de arquitecturas de supervisión (benchmark)
No todas las formas de human in the loop ia son equivalentes. Conviene comparar tres arquitecturas reales con las que te vas a encontrar al decidir cómo supervisar agentes en tu empresa: la supervisión tradicional desde el puesto de trabajo, el modelo de control movil ia que representa Cuttlefish, y el extremo opuesto, la ejecución autónoma total sin ningún punto de aprobación humana.
| Dimensión | Supervisión tradicional (desktop) | Cuttlefish / supervisión móvil | Autónomo total (sin HITL) |
|---|---|---|---|
| Coste de espera | Alto: el proceso se congela hasta que alguien se sienta frente al ordenador | Bajo: facturación ligada a CPU activa, el tiempo de espera apenas computa AIthority | Nulo en coste de espera, pero máximo en coste de error no detectado |
| Tiempo de reacción | Horas: depende de la disponibilidad física del responsable | Minutos: aprobación desde cualquier lugar con streaming en tiempo real | Inmediato, sin margen de corrección humana |
| Riesgo de fatiga | Bajo: pocas decisiones, contexto completo en pantalla grande | Medio-alto: volumen de notificaciones y pantalla reducida favorecen la aprobación superficial I4U Business | No aplica, pero el riesgo se traslada a fallos sistémicos sin red de seguridad |
| Nivel de auditoría | Alto si hay disciplina manual, pero depende del registro humano | Alto de forma nativa: sellado temporal, identidad autenticada, integrable con SIEM | Bajo o inexistente salvo logs técnicos del propio agente |
| Compatibilidad con frameworks | Depende de cada integración ad hoc | Agnóstica: Claude Code, Codex CLI, OpenCode, OpenHands, Hermes, LangGraph, CrewAI | Depende del framework, sin capa de control añadida |
La lectura ejecutiva es sencilla: el modelo móvil no gana en todo. Gana en velocidad y en coste de espera, pero traslada el riesgo a un punto distinto, la calidad cognitiva de la aprobación. Esa es la variable que tu empresa tiene que gestionar, no la tecnología.
Bloque visual de datos: distribución de riesgo en un proceso típico
En un proceso de negocio medio gestionado por agentes —conciliación, atención a proveedores, generación de informes—, no todas las acciones merecen el mismo nivel de escrutinio. Esta es una estimación orientativa de nuestro laboratorio sobre cómo se distribuyen habitualmente las llamadas a herramientas por nivel de riesgo, útil como punto de partida para diseñar tu propia matriz:
| Nivel de riesgo | Proporción orientativa | Tratamiento recomendado |
|---|---|---|
| Bajo (autónomo) | ████████████████░░░░ 70-75 % | Ejecución directa, sin aprobación |
| Medio (móvil + biometría) | ██████░░░░░░░░░░░░░░ 18-22 % | Aprobación desde Cuttlefish o equivalente, con Face ID |
| Alto (pantalla completa / desktop) | ██░░░░░░░░░░░░░░░░░░ 5-8 % | Validación en puesto de trabajo, sin excepción |
Leyenda: cada bloque █ representa una fracción de diez puntos porcentuales sobre el total de llamadas a herramientas de un proceso típico. Cifras orientativas del laboratorio NextAI, no un dato publicado por DigitalOcean ni por terceros.
El mensaje de este reparto es incómodo pero útil: si más del 8-10 % de las acciones de tu proceso exigen aprobación móvil de alto riesgo, probablemente el diseño del proceso está mal segmentado, no la herramienta de supervisión.
Perspectiva de riesgo, seguridad y gobierno (ampliada)
El Artículo 14 del AI Act no se conforma con la existencia formal de un botón de aprobación. Exige que el supervisor humano comprenda las capacidades, los sesgos y las consecuencias de la decisión del sistema antes de validarla. Una aprobación hecha con el pulgar, sin leer el diff completo, puede cumplir la letra y vulnerar el espíritu de la norma. La auditoria agentes ia no es solo un registro técnico de quién pulsó qué botón: es la evidencia de que esa persona pudo, razonablemente, entender lo que estaba autorizando.
Aquí entra en juego un matiz que conviene no pasar por alto: tanto DigitalOcean Managed Agents como Box Mount están, a la fecha de este análisis, en Public Preview y Private Preview respectivamente I4U Business. Eso significa que ninguno de los dos componentes está clasificado como apto de forma autónoma para producción estricta sin supervisión reforzada. Para una empresa sometida a RGPD y a obligaciones sectoriales, construir procesos críticos sobre infraestructura en fase de vista previa exige una capa adicional de contención: políticas de rollback inmediato, accesibles desde la propia app móvil, y registros de aprobación sellados temporalmente con identidad autenticada que se integren en el registro de auditoría corporativo, ya sea mediante Box Audit Logs o un SIEM interno.
La recomendación del laboratorio es tajante: cualquier aprobación móvil que afecte a transferencias internacionales de datos, pagos o borrado de información debe quedar excluida del nivel medio de riesgo y reclasificada como alto riesgo, exigiendo validación en pantalla completa y con el contexto desplegado, no comprimido en una notificación.
Operación real en empresas españolas
Para una pyme o una mid-cap española con un comité de dirección reducido y directivos que viajan constantemente, la supervisión desde el móvil no es un lujo tecnológico. Es la diferencia entre delegar en agentes con soberanía real o renunciar a la delegación por miedo a perder el control. El problema no es si delegar; es cómo delegar sin regalar criterio.
La herramienta de gobierno aquí es una matriz RACI explícita, acordada antes de activar cualquier Superagente: qué acciones se pueden aprobar desde el móvil —publicar un borrador interno, lanzar una consulta analítica, actualizar un estado de pedido— y cuáles exigen sentarse delante del ordenador —pagos, transferencias, cambios de permisos, borrados masivos. Sin esa matriz, la app se convierte en una fuente de riesgo disfrazada de agilidad.
Esta decisión no es aislada. Encaja dentro de la fase de gobierno de la Ruta NEXT-5, el recorrido que seguimos en NextAI para llevar a una empresa de la cartografía inicial de sus procesos hasta la orquestación de múltiples Superagentes bajo reglas claras de control. También se refleja directamente en el eje de agencia y gobierno del IMAN, el Índice de Madurez AI-Native con el que medimos en qué punto está una organización en sus cinco dimensiones de madurez en IA: una empresa que despliega supervisión móvil sin matriz RACI retrocede en este eje, aunque avance en velocidad operativa.
Si tu empresa todavía está decidiendo qué agentes mete en producción, te interesa revisar antes mejores agentes de IA para empresas en 2026: cuáles existen y cómo elegir. Y si el proceso que quieres automatizar es la atención al cliente, la pregunta de quién aprueba qué desde el móvil se vuelve crítica en flujos de atención al cliente multicanal con IA, donde una respuesta mal aprobada llega directamente al cliente final.
Cómo integrar esto en un Superagente de NextAI
En NextAI no partimos de cero frente a esta tendencia: los Superagentes que diseñamos ya incorporan flujos de aprobación equivalentes a los de Cuttlefish, adaptados a cada proceso de negocio concreto. La diferencia de fondo está en la métrica que usamos para medir si ese flujo funciona: el RAO, el Ratio de Autonomía Operativa, que mide de cada 100 ejecuciones de un proceso cuántas terminan sin intervención humana. Un Superagente bien calibrado no busca maximizar la autonomía a cualquier precio; busca que el RAO suba de forma sostenida porque el propio proceso aprende a resolver sin aprobación lo que antes exigía supervisión, no porque el directivo apruebe sin mirar.
Para que esa aprobación móvil sea informada y no un gesto mecánico, el agente necesita contexto, no solo un diff. Aquí es donde entra el Cerebro Empresarial: la memoria corporativa construida sobre RAG y grafos de conocimiento que permite que, cuando llega una notificación de aprobación, el directivo vea no solo el comando o la transferencia propuesta, sino el historial, las políticas internas aplicables y los precedentes similares. Sin ese Cerebro Empresarial alimentando el contexto, la supervisión móvil es ciega aunque tenga Face ID.
Qué significa para tu empresa
| Tipo de empresa | Recomendación | Criterio de decisión |
|---|---|---|
| Pyme con comité reducido | Activar aprobación móvil solo en riesgo medio; mantener pagos y RGPD en desktop | IMAN bajo en eje de gobierno: empezar por procesos reversibles |
| Mid-cap con varias unidades de negocio | Implementar Tool Call Tiering formal y matriz RACI documentada por unidad | Eje de agencia maduro, eje de gobierno pendiente de formalizar |
| Empresa regulada (financiera, sanitaria) | Restringir la aprobación móvil a riesgo bajo-medio; exigir SIEM y sellado temporal | Exposición normativa alta: priorizar auditoria agentes ia sobre velocidad |
| Retail / ecommerce | Aprovechar la agilidad móvil en atención al cliente y gestión de stock, con escalado automático de excepciones | Volumen alto de decisiones repetitivas, bajo coste por error individual |
Si todavía gestionas la atención al cliente con herramientas sueltas antes de dar este salto, conviene revisar primero chatbot para empresas: precios, funciones y cómo elegir, y si estás evaluando soluciones sin coste para experimentar antes de comprometer presupuesto, agentes de IA gratis: qué puedes hacer sin pagar te ayuda a entender dónde empiezan los límites reales.
Metodología y fuentes
El laboratorio de NextAI ha analizado este caso cruzando el comunicado corporativo oficial de lanzamiento, los detalles técnicos publicados sobre la interacción en pantalla y los análisis independientes sobre riesgos operativos y estado de madurez del servicio. Hemos puesto en perspectiva estos datos desde cuatro ángulos —técnico, económico, de riesgo y de operación real en empresa— antes de traducirlos en recomendaciones aplicables.
Fuentes externas consultadas: DigitalOcean Investor Relations / Business Wire, AI Chat Daily y I4U Business AI News.
Preguntas frecuentes
¿Qué significa supervisión de agentes IA desde el móvil?
Supervision agentes ia desde el móvil significa que un directivo puede revisar en tiempo real el razonamiento y las acciones de un agente de IA y aprobar o rechazar su ejecución desde el smartphone, sin necesidad de estar en el ordenador. Cuttlefish es el ejemplo más reciente de esta arquitectura, conectada a MicroVMs en la nube.
¿Cómo se aprueban acciones de IA de alto riesgo desde el iPhone?
Para aprobar acciones ia clasificadas como de alto riesgo, Cuttlefish exige autenticación biométrica mediante Face ID o el código de acceso del dispositivo antes de procesar la aprobación. Esto mitiga la suplantación de identidad, aunque no garantiza por sí solo que el supervisor haya entendido completamente la consecuencia de la decisión.
¿Qué es el human in the loop y por qué importa en el AI Act?
Human in the loop ia es el principio de mantener a una persona capaz de validar o detener una decisión automatizada. El AI Act exige, en su artículo sobre supervisión humana, que ese supervisor comprenda realmente las capacidades y consecuencias del sistema, no que simplemente exista un botón de aprobación formal.
¿Cómo se garantiza el control móvil de IA sin perder trazabilidad legal?
El control movil ia solo es defendible legalmente si cada aprobación queda sellada temporalmente con identidad autenticada e integrada en el registro de auditoría corporativo, como Box Audit Logs o un SIEM interno. Sin ese registro, la auditoria agentes ia queda incompleta ante una inspección regulatoria.
Qué hacer con esto
El despliegue de esta tecnología exige un rigor estratégico que va más allá de la mera implementación: 1. Audita tus procesos para clasificar cada llamada a herramienta según su nivel de riesgo. 2. Establece una matriz RACI que determine qué autorizaciones son viables en movilidad y cuáles requieren validación en puesto de trabajo. 3. Garantiza que toda aprobación móvil incorpore una marca temporal con identidad autenticada, integrada plenamente en los sistemas de auditoría. 4. Monitoriza el impacto en el Retorno de Autonomía Operativa; si la eficiencia no aumenta, revisa el diseño del proceso. 5. Analiza tu posición en el eje de agencia y gobierno del IMAN antes de escalar esta supervisión a ámbitos financieros o altamente regulados. Pide tu Auditoría Digital — 45 minutos, sin presentación comercial.