Caso Argos: el primer agente de NEXTAI con DNI digital
Contenido revisado el 17 de septiembre de 2026 · Equipo editorial NextAI
Qué hace Argos, qué tiene prohibido, qué significa su nivel A4 y cómo comprobar su credencial en 30 segundos sin registrarte en ningún sitio.
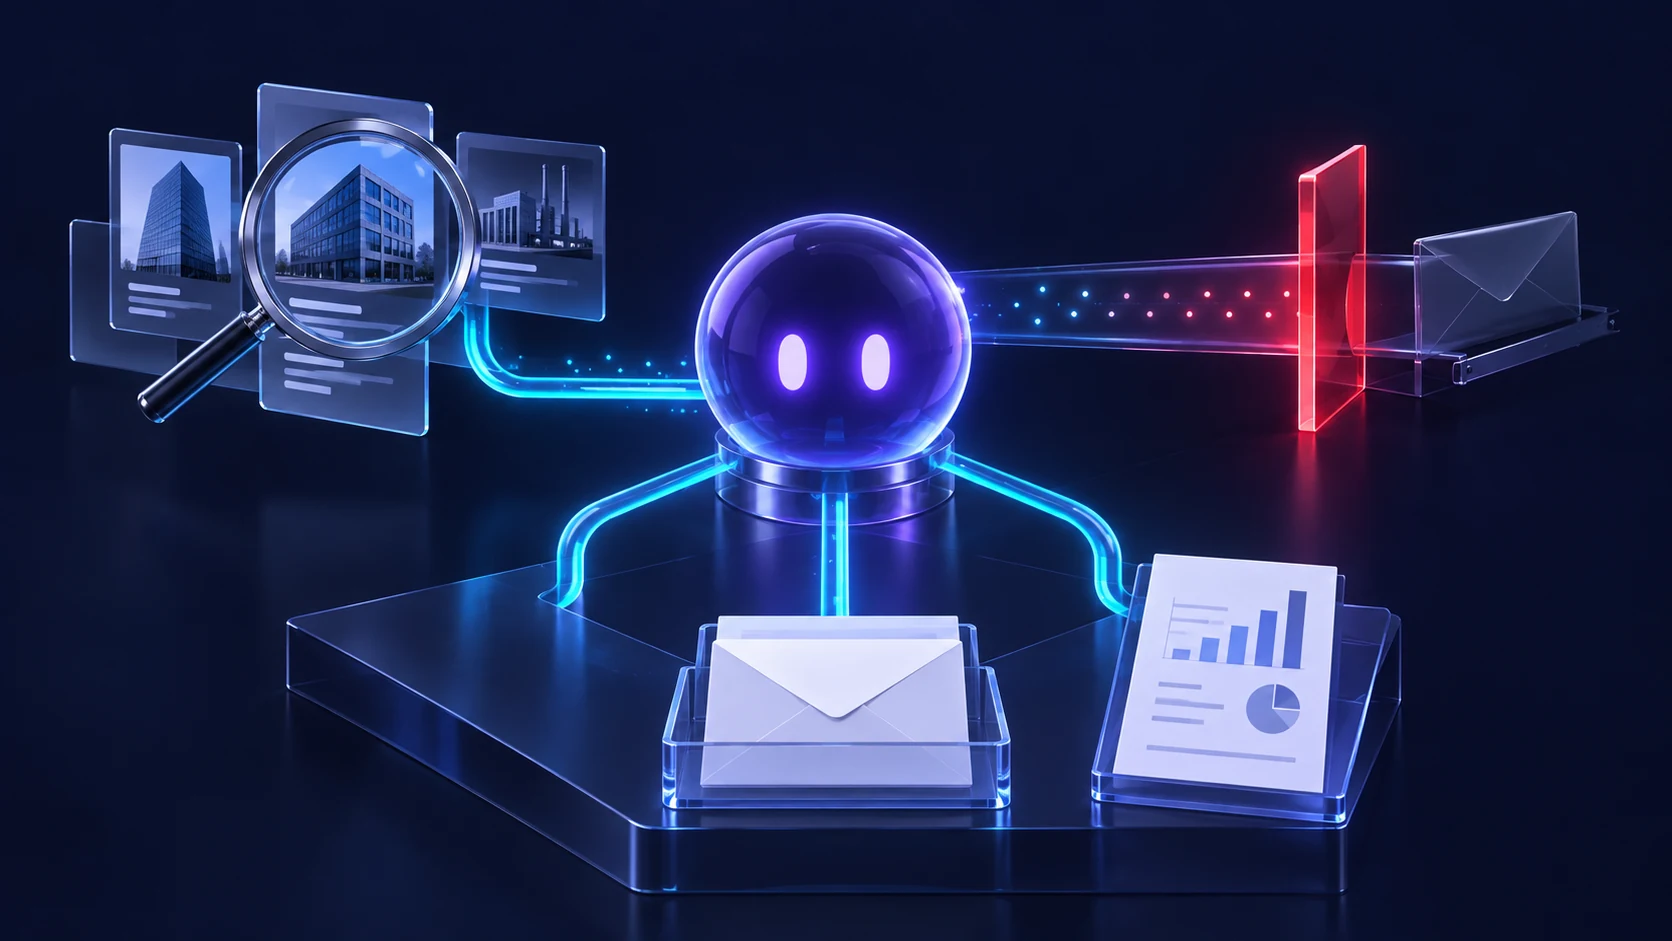

Argos es el agente de captación de NEXTAI, identificado internamente como «Lead NEXTAI», y el primero de nuestros agentes con identidad digital verificable: credencial CRD-2026-0001, emitida el 8 de septiembre de 2026, nivel máximo de autonomía A4 y riesgo bajo. Lo relevante del caso no es lo que Argos puede hacer, sino que lo que no puede hacer está escrito, firmado y publicado, y cualquiera puede comprobarlo.
Qué hace Argos
Argos trabaja en la parte alta del embudo comercial. Busca posibles clientes, los cualifica según criterios definidos, investiga su contexto público, redacta borradores de mensajes de contacto y elabora informes de estado para el equipo.
Hasta aquí, nada extraordinario: es lo que hacen muchos agentes comerciales en el mercado. La diferencia está en la frontera.
Qué no puede hacer
| Alcance declarado | Prohibiciones de la credencial |
|---|---|
| Buscar leads | Enviar comunicaciones (outreach.send) |
| Cualificar leads | Ejecutar pagos |
| Investigar contexto público | Firmar contratos |
| Redactar borradores de contacto | Borrar datos |
| Elaborar informes de estado | Modificar otros agentes |
La credencial de referencia autoriza borradores y prohíbe outreach.send, pagos, contratos, borrado y modificación de agentes. A4 no anula esas prohibiciones. Este documento describe el alcance firmado; no acredita el comportamiento de todos los procesos comerciales ni constituye una prueba de bloqueo en cada conector.
El alcance y las prohibiciones son campos firmados de la credencial. Modificarlos en el documento sin volver a firmar invalida su firma. El hash del manifiesto es una referencia distinta; no implica que cualquier cambio de permisos externo se detecte automáticamente.
Qué significa el nivel A4
Nuestra escala de autonomía tiene cinco niveles operativos y una frontera:
| Nivel | Nombre | Qué permite |
|---|---|---|
| A0 | Observar | Leer, buscar, medir |
| A1 | Analizar | Clasificar, resumir, estimar |
| A2 | Preparar | Borradores, propuestas, planes |
| A3 | Ejecutar interno | Cambios internos reversibles |
| A4 | Ejecutar con aprobación | Acción persistente o externa solo con aprobación humana válida |
| A5 | — | No es un nivel alcanzable: es la clase de acciones prohibidas para cualquier agente |
La credencial declara nivel máximo A4. Dentro de la escala CORTEX, las acciones externas autorizadas requieren aprobación; outreach.send continúa prohibida en esta credencial. La aplicación efectiva de estas reglas necesita controles y pruebas adicionales.
A0–A5 es una escala interna de CORTEX. A4 es un techo, no una autorización universal: una acción expresamente prohibida sigue prohibida aunque alguien la apruebe. Su aplicación efectiva depende de los controles de ejecución.
Antes de ampliar un agente comercial, pide una prueba del permiso, del rechazo fuera de alcance y de la retirada de accesos.
Cómo comprobarlo en 30 segundos
No hace falta registrarse, instalar nada ni pedirnos permiso.
- Abre el verificador público de Argos, o escanea con la cámara del móvil el código QR del sello.
- Observa las ocho comprobaciones ejecutándose en vivo: formato de la credencial, clave declarada por el emisor, firma, coherencia del emisor, vigencia, revocación, manifiesto sin cambios y documento DID publicado.
- Lee el aviso de transparencia, que identifica a Argos como sistema de inteligencia artificial operado por Cosmolabs OÜ y deja claro que no es una persona.
- Revisa el emisor: Cosmolabs OÜ, sociedad estonia con código de registro 17106582, y su documento DID publicado en
did:web:digitalcortex.tech. - Mira el bloque de alcance: lo que la credencial acredita y lo que no.
- Contrasta con el registro: el registro público de agentes devuelve el listado en JSON, con el estado actual de cada agente.
La regla práctica: si alguna de las ocho comprobaciones no pasa, no te fíes. Y en el propio sello, el color resume los permisos de un vistazo. Rombos claros, lo permitido; rombos rojos, lo prohibido. Cuantos más rombos rojos, más acotado está el agente, que en seguridad es una buena noticia.
Si la credencial caduca o se revoca, el verificador y el sello servido deben reflejarlo según su actualización y caché. Una captura puede conservar un estado antiguo. La guía de revocación y corte distingue el estado público de la retirada efectiva de permisos.
Qué pasaría si le ampliáramos los permisos
Ampliar las facultades de Argos requiere un cambio de autorización explícito. Su credencial de referencia prohíbe outreach.send: una aprobación A4 no habilita ese envío.
La credencial vincula una declaración de identidad con el hash del manifiesto registrado. El alcance se firma en la emisión. Para detectar un cambio de prompt, modelo o permisos fuera de ese registro hay que contrastar la configuración efectiva: el hash no observa automáticamente los sistemas externos. Todo cambio de alcance aprobado requiere revisar y reemitir la declaración.
Datos personales: qué contiene y qué no
La credencial de Argos no contiene datos personales de personas físicas. El responsable es la sociedad, Cosmolabs OÜ, con un rol responsable y una dirección de contacto legal. No hay nombres de empleados, ni identificadores personales, ni información sobre los leads con los que Argos trabaja.
Es una decisión de diseño: la identidad de un agente debe decir quién responde institucionalmente, no exponer a quien lo configuró.
Por qué empezamos por el agente comercial
Porque es el que habla con gente de fuera. Un agente interno que ordena documentos plantea riesgos operativos; un agente que escribe a posibles clientes plantea, además, un problema de transparencia: la persona al otro lado tiene derecho a saber que habla con un sistema y quién responde de él.
El artículo 50 del AI Act establece obligaciones de transparencia según el papel del proveedor o responsable del despliegue y el uso concreto. No exige una credencial criptográfica ni queda satisfecho automáticamente con un sello. La identidad verificable complementa los avisos cuando correspondan. Consulta el texto oficial y nuestra guía para empresas.
Argos es el primero, no el único previsto. El resto de nuestros superagentes irá incorporándose al mismo esquema, y cada emisión quedará reflejada en el registro público. La lógica de inventario que hay detrás es la misma que explicamos en registro de agentes.
Preguntas frecuentes
¿Puede Argos escribirme sin que nadie lo revise?
Su credencial de referencia prohíbe outreach.send. El verificador comprueba esa declaración; para confirmar cómo opera un canal comercial concreto hay que revisar y probar su integración.
¿Qué es la credencial CRD-2026-0001?
Es el identificador de la credencial emitida a Argos el 8 de septiembre de 2026. Contiene el DID del agente, el emisor, el alcance declarado, el nivel de autonomía, el hash del manifiesto y las fechas de vigencia, y está firmada con ES256.
¿Cómo sé que la credencial sigue vigente hoy?
Abriendo el verificador público. Revisa la fecha, el estado y la política de actualización de la respuesta. Una imagen antigua no prueba vigencia. La credencial de referencia tiene una vigencia de 90 días.
¿Podéis cambiar lo que Argos tiene prohibido sin que se note?
Alterar las prohibiciones dentro de la credencial invalida la firma. Cambiar permisos en un sistema externo no queda detectado automáticamente: requiere control de cambios, comprobación operativa y nueva emisión cuando corresponda.
Qué hacer con esto
- Comprueba Argos tú mismo antes de seguir leyendo sobre el tema. Tarda menos de un minuto y es la mejor forma de entender el concepto.
- Coge la tabla de puede / no puede y escribe la equivalente para el agente más expuesto de tu empresa.
- Asigna un nivel de autonomía a cada agente con una escala explícita, y comprueba quién aprueba las acciones externas.
- Define qué acciones están prohibidas para todos, sin excepción ni configuración posible.
- Publica la lista donde un cliente pueda verla sin pedir permiso.
Si quieres una lectura de qué agentes actúan hoy en tu nombre y con qué alcance real: Pide tu Auditoría Digital.
Actualización editorial del 17 de septiembre de 2026 realizada con apoyo de IA y contraste de documentación pública. No se presenta como una auditoría externa.
Identidad y ejecución: alcance de esta explicación
Las comprobaciones públicas describen la credencial y su relación con el manifiesto registrado. No prueban la autenticación de quien la presenta, el estado de cada permiso externo ni el bloqueo real de acciones. Consulta las evidencias y límites publicados.